Security audit e penetration test: trova le falle prima degli altri.
Web app, infrastrutture e codice, analizzati su OWASP Top 10 e ASVS. Ti consegniamo le priorità in ordine di impatto, e se vuoi le chiudiamo noi.
«Antonio ed il suo team mi hanno aiutato su un progetto per la sicurezza informatica di un sito: sono dei professionisti e sono riusciti a trovare e sistemare i punti critici!»
Ti riconosci?
E cosa rischi, ogni giorno, restando così.
Gestisci dati di clienti, ma la sicurezza del sistema non l'ha mai testata nessuno.
Se qualcuno entra, rischi di saperlo da un cliente. E con dati personali di mezzo hai 72 ore per avvisare il Garante.
Hai ereditato un'applicazione e non sai quanto è solida.
Le falle di chi l'ha scritta adesso sono tue. Le scopri quando qualcuno le usa, non prima.
Ti serve una verifica di sicurezza prima di un lancio, o per un cliente.
Senza un report, quando il cliente chiede «è sicuro?» puoi solo rispondere «speriamo». E una falla trovata dopo il lancio si chiude con gli utenti già dentro.
Cosa facciamo
Penetration test
Simuliamo attacchi reali, entro un perimetro scritto, per capire cosa potrebbe fare davvero un attaccante.
Code review di sicurezza
Leggiamo il codice cercando errori e pattern insicuri: autenticazione, permessi, gestione delle credenziali.
Inoltre
Vulnerability assessment
Le vulnerabilità note, una per una.
Hardening
Server, servizi e configurazioni.
Accessi e segreti
Chi entra dove, e con quali chiavi.
Remediation
Le falle chiuse, non solo segnalate.
Cosa abbiamo trovato
17 problemi di sicurezza corretti, fra cui un amministratore che poteva crearsi un account con poteri superiori ai propri.
Finanzamille Inc.
Trovati in due revisioni indipendenti del codice della piattaforma.
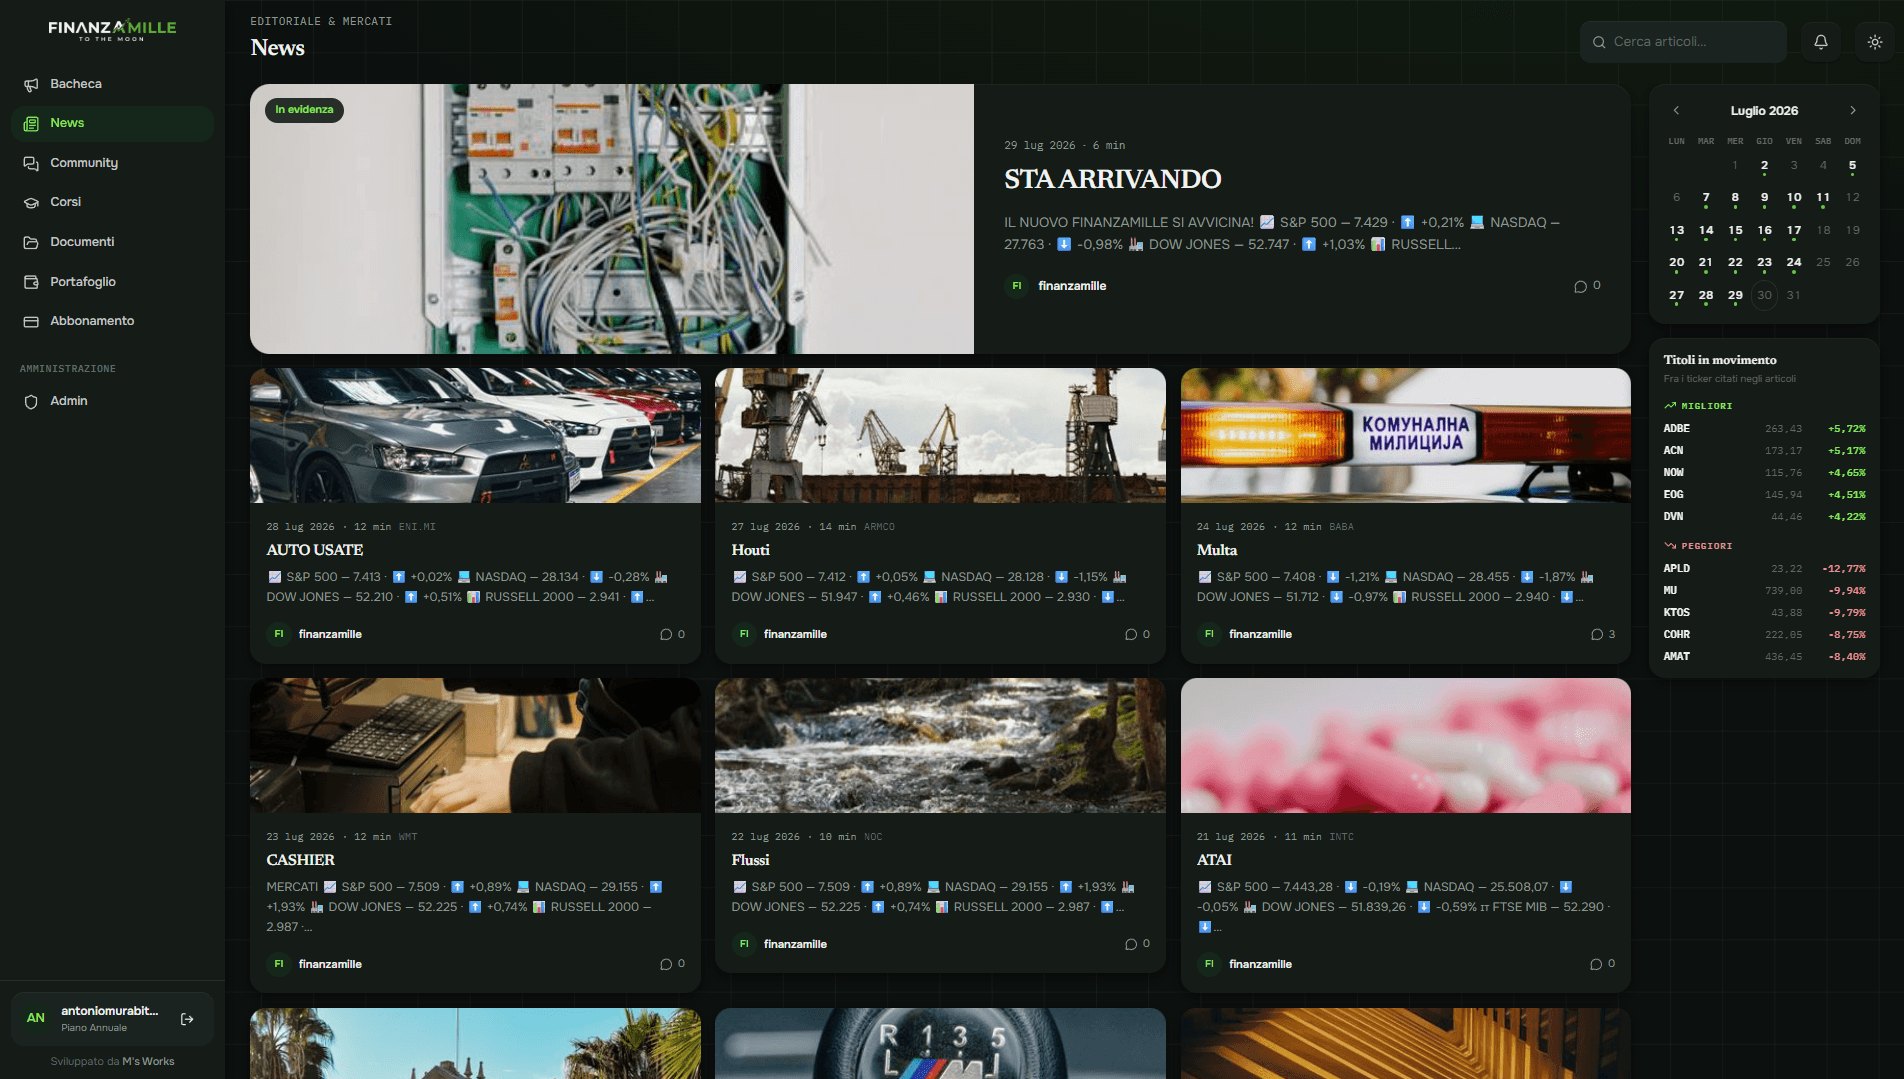
Una piattaforma in abbonamento, rifatta su infrastruttura propria
Finanzamille Inc. · Rancho Palos Verdes (CA)
Case study →Perché non uno scanner, o chi ha scritto il codice?
Sono scelte legittime, e a volte bastano: uno scanner sulle vulnerabilità note è un buon inizio. Ecco cosa cambia.
| Cosa conta | Scanner automatico | Chi ha scritto il codice | M's Works |
|---|---|---|---|
| Cosa trova | Le vulnerabilità note, in fretta. | Quello che sa di dover cercare. | Anche gli errori di logica, come permessi e ruoli. |
| Cosa ti consegna | Un elenco di allarmi, da interpretare. | Spesso le correzioni, senza un report. | Un report con le priorità in ordine di impatto sul business. |
| Chi chiude le falle | Nessuno: si ferma alla segnalazione. | Lui, che il codice lo conosce meglio di tutti. | Noi, se vuoi, o ti affianchiamo mentre lo fa il tuo team. |
| Uno sguardo esterno | Sì, ma senza sapere cosa fa il software. | No: controlla il proprio lavoro. | Sì, da chi scrive codice per mestiere. |
Cosa trova
M's Works: Anche gli errori di logica, come permessi e ruoli.
Scanner automatico: Le vulnerabilità note, in fretta.
Chi ha scritto il codice: Quello che sa di dover cercare.
Cosa ti consegna
M's Works: Un report con le priorità in ordine di impatto sul business.
Scanner automatico: Un elenco di allarmi, da interpretare.
Chi ha scritto il codice: Spesso le correzioni, senza un report.
Chi chiude le falle
M's Works: Noi, se vuoi, o ti affianchiamo mentre lo fa il tuo team.
Scanner automatico: Nessuno: si ferma alla segnalazione.
Chi ha scritto il codice: Lui, che il codice lo conosce meglio di tutti.
Uno sguardo esterno
M's Works: Sì, da chi scrive codice per mestiere.
Scanner automatico: Sì, ma senza sapere cosa fa il software.
Chi ha scritto il codice: No: controlla il proprio lavoro.
Il primo passo è una call gratuita.
Ci dici quali sistemi vuoi far controllare. Nella call capiamo cosa testare e fin dove, poi il perimetro lo mettiamo per iscritto: solo su sistemi che hai l'autorità di farci testare.
- Una risposta entro 24 ore.
- Una prima call gratuita, e il perimetro del test concordato per iscritto.
- Test e code review su OWASP Top 10 e ASVS.
- Un report con rischi e priorità in ordine di impatto sul business.
- Se poi il lavoro lo affidi a noi, l'audit non lo paghi a parte.
La prima call e la verifica preliminare sono sempre gratuite. L'audit completo ha un costo, che paghi solo se poi non procedi o affidi il lavoro a qualcun altro.
- 01PerimetroCosa analizzare e i confini del test, concordati per iscritto.
- 02AnalisiAssessment, test e review per trovare le vulnerabilità.
- 03ReportRischi e priorità in ordine di impatto sul business.
- 04RemediationChiudiamo le falle, o ti affianchiamo mentre lo fai.
gestisci dati di clienti o stai per lanciare, e vuoi sapere dove sei attaccabile prima che lo scopra qualcun altro.
vuoi far testare un sistema che non è tuo, o per cui non hai l'autorizzazione. Lì non partiamo, per nessun motivo.
Prima di iniziare, ci chiedono
«Non basta uno scanner?»
Uno scanner dà allarmi. Noi un report con le priorità in ordine di impatto sul business.
Fra i problemi trovati su Finanzamille c'era un amministratore che poteva crearsi un account con più poteri dei propri. È un errore di logica: non sta in nessun elenco di vulnerabilità note.
Il case study →«E poi chi le chiude, le falle?»
Noi, se vuoi: siamo sviluppatori e sistemiamo quello che troviamo.
Su Finanzamille i 17 problemi di sicurezza trovati nelle due revisioni sono stati corretti nello stesso codice.
Il case study →«Fino a dove arrivate?»
Fin dove dice il perimetro scritto, solo su sistemi che hai l'autorità di farci testare.
Le domande che ci fanno
Solo sistemi che hai l'autorità di farci testare, entro un perimetro concordato per iscritto. È una condizione non negoziabile, per te e per noi.
OWASP Top 10 e ASVS per le web app; vulnerabilità note e configurazioni esposte per l'infrastruttura.
Sì, se vuoi: siamo sviluppatori e chiudiamo noi quello che troviamo, oppure ti affianchiamo mentre lo fa il tuo team.
Quanto è sicuro davvero il tuo sistema?
Richiedi un security audit: individuiamo le vulnerabilità e ti consegniamo un piano d'azione concreto.